Website WordPress Bị Hack Mã Độc: 5 Nguyên Nhân & Cách Trị 2026

Tình trạng website WordPress bị hack và dính mã độc chuyển hướng sang các trang cờ bạc, cá độ bóng đá đang là cơn ác mộng của hàng ngàn doanh nghiệp Việt Nam. Việc website bị hacker chiếm quyền điều khiển không chỉ hủy hoại uy tín thương hiệu mà còn khiến Google lập tức đưa website vào danh sách đen (Blacklist), làm tụt dốc toàn bộ thứ hạng từ khóa dày công xây dựng.
Mục Lục Bài Viết
18 phần1. Dấu Hiệu Nhận Biết Website WordPress Bị Hack Mã Độc
Nếu website của bạn xuất hiện một trong những dấu hiệu cảnh báo dưới đây theo chuẩn bảo mật CVE Quốc Tế, nguy cơ cao trang đã bị tấn công ngầm:
- Chuyển hướng trang (Redirection) lạ trên di động: Khi truy cập từ Google trên điện thoại, trang tự động nhảy sang trang cá độ, trong khi mở bằng máy tính lại thấy bình thường.
- Google hiển thị cảnh báo đỏ: "Trang web này có thể đã bị xâm nhập" hoặc "This site may be hacked" ngay dưới kết quả tìm kiếm.
- Xuất hiện hàng ngàn bài viết tiếng Nhật / tiếng Trung: Hacker chèn bài viết spam tự động vào cơ sở dữ liệu MySQL nhằm chiếm đoạt chỉ số SEO domain.
- Tài khoản quản trị viên mới lạ xuất hiện: Trong trang quản trị wp-admin xuất hiện các user lạ có quyền Administrator.
2. 5 Nguyên Nhân Hàng Đầu Khiến Website WordPress Bị Hack
Hơn 90% các vụ tấn công vào hệ thống WordPress bắt nguồn từ các thói quen sử dụng sai lầm:
1. Sử Dụng Theme & Plugin Lậu (Nulled)
Các plugin miễn phí chia sẻ trên mạng thường bị hacker gài sẵn mã độc cửa sau (Backdoor, Shell) để chờ cơ hội kích hoạt từ xa.
2. Bỏ Bê Cập Nhật Phiên Bản Core & Plugin
Lỗ hổng SQL Injection và XSS trong các phiên bản plugin cũ chưa được vá là miếng mồi ngon cho các bot quét tự động.
3. Mật Khẩu Quản Trị Yếu & Đường Dẫn Mặc Định /wp-admin
Không đổi tên đăng nhập admin mặc định và không bật xác thực 2 yếu tố (2FA) khiến website dễ bị bẻ khóa bằng kỹ thuật Brute Force.
4. Lây Nhiễm Chéo Trên Máy Chủ Shared Hosting
Nhiều website dùng chung 1 gói hosting giá rẻ, khi 1 website bị nhiễm virus thì mã độc sẽ lây lan sang toàn bộ các website còn lại trên cùng tài khoản cPanel.
5. Cơ Sở Dữ Liệu MySQL Bị Can Thiệp Sâu
Hacker mã hóa các đoạn code base64 trong bảng wp_options hoặc wp_posts, dù quét virus file PHP vẫn không thể loại bỏ triệt để.
3. Bảng So Sánh Mức Độ An Toàn Giữa WordPress Và Web Clean Code
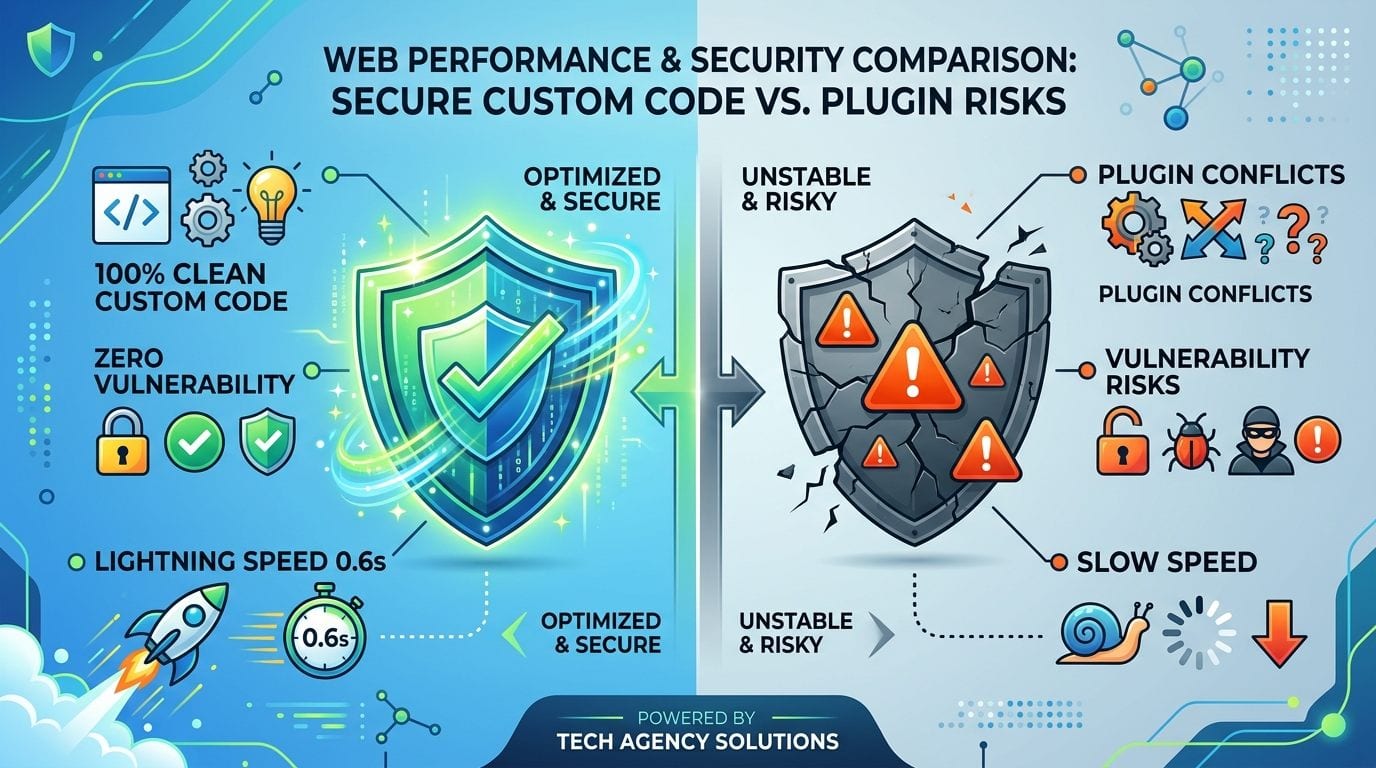
Tại sao các tập đoàn lớn dần từ bỏ WordPress để chuyển sang các framework hiện đại như Next.js?
| Tiêu Chí Bảo Mật | Website WordPress | Website Tự Code Tại WEB 247 |
|---|---|---|
| Nguy cơ bị tấn công qua Plugin | Rất cao (chiếm 92% số vụ hack) | 0% (Không dùng bất kỳ plugin nào) |
| Lỗ hổng tấn công cơ sở dữ liệu | Dễ bị SQL Injection nếu plugin lỗi thời | Kiến trúc Jamstack/SSG bảo mật tuyệt đối |
| Chi phí xử lý mã độc hàng năm | Tốn 2-5 triệu/năm thuê quét virus | 0 VNĐ trọn đời |
4. Giải Pháp Toàn Diện Khi Website Của Bạn Đã Bị Nhiễm Mã Độc
Nếu không may website WordPress bị hack, giải pháp làm sạch tạm thời bằng các plugin bảo mật Wordfence hay Sucuri thường chỉ giải quyết được phần ngọn. Sau 1-2 tuần, mã độc lại tiếp tục sinh sôi từ các file ẩn.
Giải pháp triệt để và an toàn nhất năm 2026 là **chuyển đổi toàn bộ dữ liệu bài viết sang nền tảng Clean Code**. Bạn vẫn giữ nguyên toàn bộ link bài viết cũ và thứ hạng SEO, nhưng website được chạy trên nền tảng Next.js siêu tốc, miễn nhiễm vĩnh viễn với mã độc WordPress.
Đọc thêm phân tích chuyên sâu tại bài so sánh web tự code và WordPress hoặc liên hệ qua trang liên hệ WEB 247 AGENCY để được cứu hộ website khẩn cấp.
Website Bị Cảnh Báo Mã Độc? Cần Cứu Hộ Khẩn Cấp?
WEB 247 AGENCY nhận cứu hộ xử lý sạch mã độc 100% và chuyển đổi sang kiến trúc Clean Code tải siêu tốc < 0.8s, bảo hành an toàn trọn đời!
Quy Trình 5 Bước Cứu Hộ Khẩn Cấp Khi Website Bị Nhiễm Mã Độc Chuyển Hướng
Khi phát hiện website bị Google cảnh báo "Trang web này có thể bị tấn công" hoặc click vào link bị chuyển hướng sang trang cờ bạc/shopee lạ, hãy thực hiện ngay các bước sau:
Cách Ly & Kích Hoạt Chế Độ Bảo Trì
Tạm thời ngắt kết nối database hoặc bật trang thông báo bảo trì để tránh lây nhiễm mã độc sang máy tính người truy cập.
Kiểm Tra File Hệ Thống Cốt Lõi (.htaccess, index.php, wp-config.php)
Tìm và loại bỏ các đoạn mã mã hóa dạng eval(base64_decode(...)) hoặc các file lạ tự sinh trong thư mục wp-content/uploads/.
Đổi Toàn Bộ Mật Khẩu & Khóa Cổng phpMyAdmin
Đổi mật khẩu hosting/cPanel, tài khoản admin WordPress, mật khẩu database và vô hiệu hóa tính năng chỉnh sửa file (DISALLOW_FILE_EDIT).
Yêu Cầu Google Xem Xét Lại Trong Search Console
Sau khi làm sạch file rác, gửi báo cáo giải trình tại mục "Vấn đề bảo mật" trong Google Search Console để gỡ biển đỏ cảnh báo.
Giải Pháp Triệt Để: Nâng Cấp Sang Nền Tảng Clean Code Next.js
Chấm dứt hoàn toàn nguy cơ bị hack bằng giải pháp nâng cấp website chuyên nghiệp tại WEB 247: Không dùng PHP cũ, không dùng plugin trôi nổi, bảo mật đa lớp Cloudflare Enterprise.
Câu Hỏi Thường Gặp Về Xử Lý Mã Độc Website (FAQ)
Website bị hack mã độc có thể quét sạch 100% được không? ▼
Google gỡ cảnh báo đỏ "Trang web độc hại" sau bao lâu? ▼
Tại sao Next.js lại miễn nhiễm trước các cuộc tấn công mã độc WordPress? ▼
Chuyển từ WordPress sang Next.js có bị mất thứ hạng SEO không? ▼
🛡️ Các Dạng Mã Độc WordPress Thường Gặp Nhất 2026
Dựa trên thống kê từ hàng trăm website WordPress được gửi về cứu hộ tại WEB 247 AGENCY, có 3 hình thức lây nhiễm mã độc phổ biến nhất: (1) Mã độc chuyển hướng URL di động (Mobile Redirect): Khi người dùng truy cập từ smartphone, web tự động nhảy sang trang web đen hoặc casino, trong khi truy cập từ máy tính bàn vẫn bình thường nhằm đánh lừa chủ website. (2) Mã độc SEO Spam (Japanese Keyword Hack): Tự sinh hàng chục ngàn bài viết và liên kết tiếng Nhật/tiếng Trung ẩn trong mã nguồn, khiến Google hủy chỉ mục (De-index) toàn bộ trang web. (3) Cửa sau Backdoor trong Theme/Plugin Nulled: Kẻ tấn công tạo quyền quản trị viên ẩn để khai thác tài nguyên máy chủ đào coin hoặc gửi thư rác hàng loạt.
Đặc biệt, các website bán hàng và doanh nghiệp khi bị nhiễm mã độc sẽ bị Google cảnh báo đỏ và chặn truy cập, gây sụt giảm doanh thu nghiêm trọng và đánh mất hoàn toàn uy tín thương hiệu trong mắt đối tác và khách hàng.